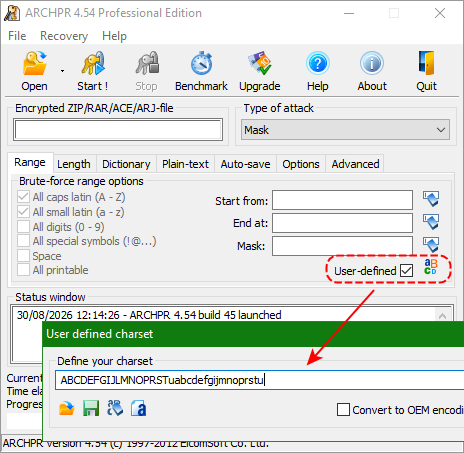
Cuando son pocos caracteres te sirve la fuerza bruta bruta, pero si ya son más de 5 caracteres conviene usar una fuerza bruta más inteligente indicando un juego de caracteres, máscaras o diccionarios propios creados bajo criterio específico.
El programa tiene la opción para indicar un juego de caracteres, marca User-defined y click en el botoncito que tiene tiene a su lado derecho, ahí introduces tu juego de caracteres, puedes hacer algo de memoria para quitar algunos caracteres que prácticamente no se usan como HÑXYZ. También tienes el cuadro Mask para especificar una máscara sencilla, si por ejemplo sabes que tu contraseña tiene 6 caracteres, comienza en B y termina en s: B????s, para cosas más complejas es mejor crear un Diccionario y usar ese tipo de ataque
Para lo simple y sencillo todos los cursos de reversing desde cero siempre empiezan con Ensamblador y un depurador amigable como x64dbg o IDA
Conforme se avanza, suele ser necesario conocer el mínimo del lenguaje de programación objetivo, y mejor si se programa lo más básico en ese lenguaje y a la par se va analizando con el depurador
Si hay dudas o cualquier cosa con respecto al curso tienes el Grupo de Crackslatinos en Telegram donde está Ricardo: https://t.me/crackslatinos
- Yo solo seguí la parte más básica y según avanzaba he puesto lo requerido y apuntes en: https://t.me/curso_reversing
También está el Curso de Reversing de C++ también de Ricardo Narvaja que complementa o detalla más yendo de la mano de la programación C++ y su respectivo análisis: https://www.youtube.com/playlist?list=PLXpBTogN40bQ
--- En relidad el primer paso siempre es utilizar ExeInfo PE o Detect is Easy (DIE) para averiguar en que lenguaje está programado el objetivo, y si tiene algún tipo de protección, de acuerdo a eso se avanza, si por ejemplo está en Java o .Net, lo mejor será utilizar un decompilador como Recaf o DnSpy respectivamente y conocer lo básico de sus lenguajes o ByteCodes
Antes de responderte todo ¿me acabas de decir que el hash que me daba no era el correcto y que todas las búsquedas que hice fueron en vano? Algo aprendí pero... wow.
Lamentablemente si, sucede que en la versiones antiguas de WinRAR anteriores a la 2.9 no hay password hash así que no puedes extraer algo que no existe, todo serán falsos positivos.
No soy experto en el tema pero más o menos entiendo que:
En versiones anteriores a WinRAR 2.9 se usa el viejo método de cifrado v2 Se requiere extraer todo el archivo para al final comprobar si la contraseña fue correcta Si la contraseña es incorrecta dirá que la contraseña es incorrecta o que el archivo está dañado, no podrás saber si en realidad falló la contraseña o el archivo si está dañado
En las versiones 2.9 y hasta antes de la 5 se usa el formato de compresión v3 La contraseña se comprueba antes de descomprimir el archivo porque hay un password hash Si la contraseña es incorrecta dirá que la contraseña es incorrecta o el archivo está dañado, aunque decir que el archivo está dañado ya no debería de hacerlo, quizá no actualizaron el mensaje, de todas maneras si el archivo está dañado de verdad, lo dirá luego de descomprimirlo
En las versiones 5 y superiores se usa el formato de compresión v5 La contraseña se comprueba antes de descomprimir el archivo porque hay un password hash Si la contraseña es incorrecta dirá que la contraseña es incorrecta y nada más, si el archivo está dañado lo dirá luego de descomprimir
Dado que en las versiones anteriores a la 2.9 que usan la compresión v2 se necesita tener todo el archivo rar completo para probar la contraseña no hay nada para extraer el password hash, supongo que la opción del momento era crear un programa o script que haga fuerza bruta utilizando la versión por línea de comandos de winrar que siempre viene con el instalador de WinRAR normal. De todas maneras el programa de Elcomsoft viejito funciona perfecto para estos casos
Tu archivo está creado con WinRAR 2, como venías utilizando la versión vieja de John te daba un Hash malo porque no contemplaba la posibilidad de que le vayan a dar un archivo tan antiguo, en la nueva versión de John se le agregó la detección de versiones antiguas. rar2john solo funciona con WinRAR 3 y superiores así que no te va a servir.
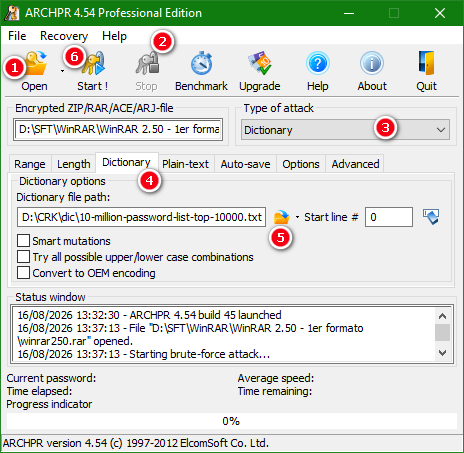
Está en Inglés pero se entiende rápido, el primer botón Open obviamente sirve para que vayas a buscar tu archivo .rar, inmediatamente después de elegirlo el programa suele tener la mala costumbre de intentar crackearlo, presionas el tercer botón Stop, como veo que deseas utilizar un diccionario propio te vas donde dice Type of attack y eliges Dictionary, luego más abajito también elijes Dictionary, te aparecerá un botón amarillo para seleccionar tu diccionario, en Tipo elijes All files para poder elegir tu diccionario .txt, mantienes desmarcado los casilleros que aparecen debajo del cuadro de texto de tu diccionario, y por último click en el botón Start
Si no hiciste nada ni instalaste nada podría ser el Windows Update (Actualizaciones de Windows), desgraciadamente se han vuelto una ruleta rusa y conviene atrasarlas o deshabilitarlas.
Si solo te ha pedido iniciar sesión poniendo una contraseña por única vez y al dejarlo en blanco no has tenido problemas, pues como dice la IA, una actualización lo habrá provocado esa única vez y ya no debería de volver a pasar, o a veces Windows tiene un problemita de carga y lo muestra y es normal si pasa muy de vez en cuando, a veces también pasa si bloqueas el equipo (Win + L), cierras sesión, suspendes, etc, pero como dije eso solo pasa muy raras veces.
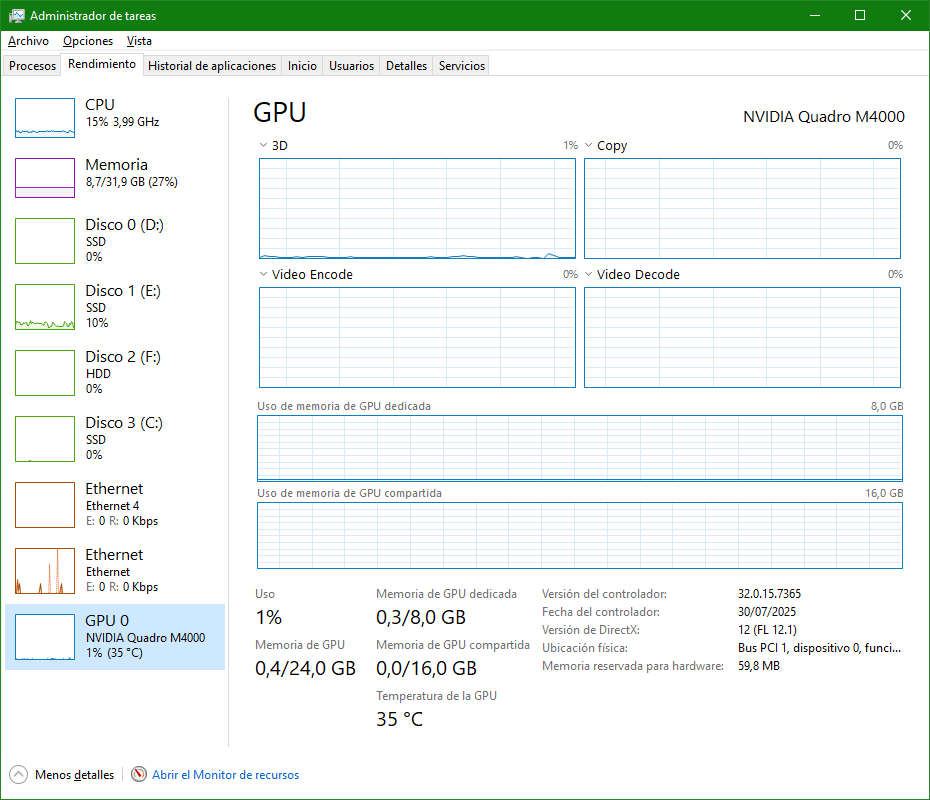
Intentar usar la aceleración gráfica, lo primero es identificar tu gráfica. Abre tu administrador de tareas, ve a rendimiento, ahí debe aparecer tu GPU, le das click y te debe mostrar la marca, modelo, versión y fecha del controlador, y temperatura. Si no aparece el GPU implica que no has instalado el Driver de Video o algún otro problema que debes revisar en tu Administrador de Dispositivos
Citar
A mí me tarda como 1 hora pero tengo un problema peor que no entiendo. 1ero, según he visto, si no espero a que la búsqueda empieza, no empieza, o sea tengo que estar mirando la ventana de John hasta que termine sus mensajes:
Primero se prepara para iniciar y tarda algunos segundos, luego cuando dice: "Press 'q' or Ctrl-C to abort, almost any other key for status" significa que ya empezó, opcionalmente puedes presionar una tecla como Espacio para que te informe como le está yendo, te mostrará:
De ahí puedes ver el porcentaje avanzado, por ejemplo dice: 1.09%, el tiempo estimado para terminar: 04 horas, 24 minutos, 25 segundos, la cantidad de contraseñas por segundo: 213 y las contraseñas que está probando en ese momento: Magxd
John cuando termina te avisa, normalmente diciendo "Session completed." si encontró la contraseña suele decir más cosas, en tu caso dirá algo como:
tu_contraseña (2006.rar) 1g 0:00:00:04 DONE (2026-08-06 10:28) 0.2366g/s 393.7p/s 393.7c/s 393.7C/s 123456..parrot Use the "--show" option to display all of the cracked passwords reliably Session completed.
En el escritorio sucede lo que había comentado, si abro el py normalmente no crea el archivo, pero si lo abro con el cmd sí. Lo que he notado es que al abrirlo normal aparece un texto que no puedo leer de lo rápido que se cierra, aunque tiene pausa, se ve que el programa termina antes. Voy a grabarlo así lo puedo ver. Es esto:
Ya veo, como mencioné en el último video que te grabé, lamentablemente Windows tiene su propio Python que se baja de su Tienda y es muy limitado, no tiene permisos para escribir en archivos, si me fijo en tu imagen y miro la barra de título veo que estás usando ese Python de Windows, luego el error que te da es porque ese python no tiene permisos para escribir archivos.
La opción más sencilla que tienes es ir donde está tu archivo .py, darle click derecho > propiedades, en donde dice Se abre con, presionar el botón Cambiar y elegir el Python real que es el que pesa 104 KB y en tu extraño caso está en:
- Recuerda que el Python real solo dirá únicamente Python, el de Windows dice Python (default)
De todas maneras tu instalación está media rara, si aún así tienes problemas ve a tu Configuración > Aplicaciones y desinstala todo lo que tenga que ver con python, luego descarga el python real: https://www.python.org/ftp/python/3.14.7/python-3.14.7-amd64.exe si te ofrece Desinstalar lo desinstalas primero y luego lo vuelves a instalar, en la primera pantalla que te muestre marca la casilla: Add Python to PATH e instala, con eso ya te debería funcionar el doble click en el .py sin nada raro
--- Guarda tu .py como UTF-8 y trabaja normalmente
¿Se mantiene el formato, hay como caracteres ocultos?
Esto es por codificación de caracteres, si te fijas un Byte solo puede tener valores que van del 0 al 255 (0x00 al 0xFF), la codificación ASCII utiliza solo del 0 al 127, la A por ejemplo es 65 (si presionas Alt + 65 te devuelve A), los números y letras del alfabeto inglés en mayúscula y minúscula están dentro de la codificación ASCII, pero la Ñ o letras con tilde no lo están, para solucionar eso hay que utilizar el ASCII Extendido o ANSI que es el que por defecto utiliza Windows 7 en su bloc de notas, ANSI utiliza del 0 al 255 y representa a la Ñ como 0xD1 o 209 (Si presionas Alt + 0209 devuelve Ñ, el 0 inicial es para indicar que vas a usar ANSI en lugar de ASCII), el siguiente problema es la Internacionalización, somo ANSI está limitado a solo 256 valores no puedes representar caracteres de otros idiomas como Ruso por ejemplo, entonces se ha optado por utilizar una codificación más amplia y estandarizada como UTF-8 pero este ya representa a los caracteres NO ASCII como la Ñ usando dos bytes en lugar de solo uno: 0xC3 0x91 (no explicaré como se obtiene porque el algoritmo opera a nivel de bits y es complejo). Normalmente los caracteres ASCII no cambian sin importar la codificación utilizada, el problema viene cuando usas caracteres no ASCII porque se puede representar de diferente forma dependiendo de la Codificación en la que se guarde el archivo. Windows 10 y Python al ser más modernos, directamente trabajan con utf-8, pero si tú estás trabajando o guardando archivos en otra codificación que no sea utf-8 debes indicarlo en la primera línea del archivo python
Citar
Es rar.hashes, sólo que no lo recordaba, además me pareció raro una extensión tan larga.
Considerando también la respuesta anterior, un archivo no es más que un contenedor de Bytes, lo puedes llamar como quieras, rar.txt, rar.hashes, contraseñas.txt, etc, solo debes recordar como se llama y ponerlo tal cual al utilizarlo
Citar
Parece que no: C:\john-1.9.0-jumbo-1-win64\run>john.exe --list=opencl-devices Error: No OpenCL-capable platforms were detected by the installed OpenCL driver. Error: No OpenCL-capable devices were detected by the installed OpenCL driver.
Normalmente usar Aceleración Gráfica multiplica x10 o más la velocidad, deberías actualizar tu john, no es nada complicado, solo es copiar, pegar y sobreescribir lo que ya tienes, no perderás nada ya que solo se actualizarán los archivos de john existentes, luego vuelve a probar el comando, si sigue sin detectar nada ya habría que revisar que tarjeta gráfica tienes y si has instalado su driver, necesitas el driver correctamente instalado para usar la Aceleración Gráfica
Citar
Aparentemente es 3. 2006.rar:$RAR3$*1*0000000000000000*d8f5480e*48*22*1*5306f7d9fd4375d28a82a6b09477be6b11db6a549501df5ca9576129e722b8a769a3448af54a6839bc9c22070f4c97ef*35:1::2006
Creo que usé esto: rar2john 2006.rar > rar.hashes ¿Está bien?
Si, es un viejo RAR 3.
rar2john 2006.rar te muestra el password hash a crackear, al usar > rar.hashes, estás haciendo que en lugar de mostrarte el password hash en pantalla lo envié al archivo rar.hashes. Todo está bien.
--- Ya solo te queda copiar tu archivo Mywords.txt en la carpeta "run" ejecutar:
john --wordlist=Mywords.txt rar.hashes
Por cierto yo ya lo corrí y no encontró la contraseña, usé aceleración gráfica:
john --format=RAR-opencl --wordlist=Mywords.txt rar.hashes
3000 contraseñas por segundo, 3 minutos en total
Cuidado con las temperaturas, estas operaciones estresan mucho a la PC y se podría recalentar demasiado. Si notas que los ventiladores empiezan a hacer demasiado ruido y acercando la mano a la salida de aire notas que el calor es mucho, ve a john y presiona q o Ctrl + C para que guarde y cancele la recuperación actual, después de que tu PC haya descansado ejecutas:
john --restore
Esto hace que se reanude la última recuperación que estabas haciendo, con esto no perderás tus avances y protegerás tu PC de sobrecalentamientos. Mientras john está trabajando trata de no utilizar tu PC en otras cosas y más si dichas cosas son algo pesadas porque podrías colgar tu PC e incrementar el sobrecalentamiento
Voy a buscar Mywords en el buscador a ver si se creó en otro lado. Tarda mucho, luego informo.
Usa Everything, este realiza búsquedas en menos de un segundo
Citar
Pusimos una pausa al final, y el programa no llega a ella, se cierra antes.
Cierto, si hay un error grave antes de la pausa, el programa directamente se cierra y no continúa, requieres ejecutar el programa en una CMD para ver el problema
Citar
Quité la Ñ y el problema siguió ocurriendo.
Si estuvieras en Windows 7 que trabaja por defecto con codificación ANSI si tiene sentido, pero como ahora estás con Windows 10, este trabaja por defecto con utf-8 al igual que python, así que no deberías de tener problemas salvo que intencionalmente cambies la codificación del archivo al guardarlo
Citar
Su nueva teoría es que el archivo intenta guardarse en una carpeta de sistema y Windows lo evita.
Si lo ejecutas desde una CMD y dicha cmd tiene como carpeta actual System32 (típico cuando ejecutas la cmd como administrador), pues sí, te da error por intentar escribir algo en System32 que es una carpeta del sistema.
Citar
Será que instalé mal Python, me habrá faltado poner algo, no sé
Busca a python.exe y fíjate que sea el que instalaste, luego abre una CMD, llama a ese python.exe, dale tu archivo .py y ejecuta para ver que sucede
El problema está en el código que pusiste primero, falta saltos de línea para que interprete el código, a no ser que lo hayan copiado mal, el código que pusiste en tu consulta de John si está bien, yo mismo he comprobado eso que te respondió la IA sobre las nuevas versiones de Python y el directorio actual (current directory), me parece que es falso, quería poner un video sin audio pero mejor le pongo audio aunque ando algo resfriado:

 Mostrar Mensajes