


 Autor


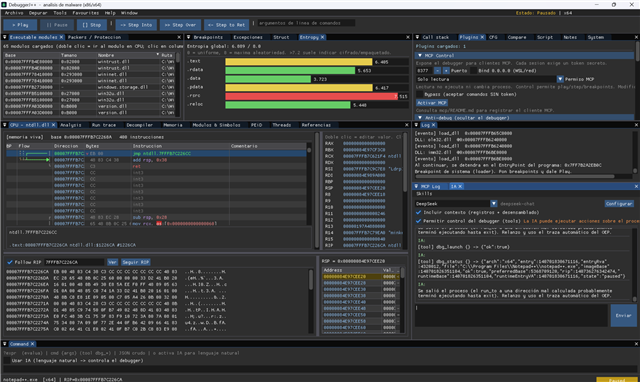
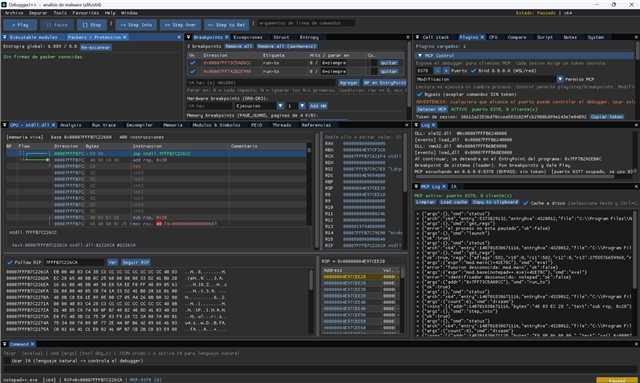
Un debugger/desensamblador nativo de Windows (x86/x64, al estilo OllyDbg/x64dbg) para trazar binarios y malware, pilotado de punta a punta por tu agente de IA. Todo el motor sale por un servidor MCP y trae un chat de IA dentro de la GUI: tu agente ataca, traza, parchea, desempaca y genera el informe solo. Tú pones la muestra en la VM aislada; la IA hace la cirugía.
Lo que trae debajo:
- 🤖 Debugger controlado completamente por tu agente de IA
- 🔌 Servidor MCP: ~150 herramientas expuestas (dbg_*, pwn_*, ghi_*)
- 💬 Chat de IA directo en el debugger (le hablas, él trabaja)
- 🧩 Manejador de Skills para tu IA
- 🛠️ Skills como métodos de unpack o técnicas de cracking (guardables y reutilizables)
- 🔎 Comparador de bytes de 2 archivos (diff de binarios/dumps)
- 🎯 OEP Finder escalable (métodos en JSON; trazado o snapshot sin debug port)
- 🧱 IAT Rebuilder (reconstrucción de la tabla de imports)
- 💾 Dump Process (volcado de la imagen viva a PE)
- ✏️ Patch Writer (ensambla/NOP/parchea, revierte y escribe el PE parcheado)
- 🧠 Decompilador asistido por Ghidra, segmentado (modo carve para binarios enormes)
- 📦 Analizador asistido por PEiD/DIE (huella de empacador/protector)
- 🐍 Módulo de artefactos Python (pwntools) para tu IA
- 🐞 Debug & Attach a procesos en ejecución
- 🔧 Módulo de plugins (nativos y JSON, hot-reload)
- 🛡️ Anti-debug y Anti-Anti-debug (esconde el debugger del proceso)
- 🧬 Motor de desensamblado: Zydis (x86/x64, decode completo + categorías de branch)
- 🔨 Ensamblador: Keystone 0.9.2 (assemble/patch en vivo)
- 🪟 GUI: Dear ImGui sobre Win32 + DirectX 11 (docking, multi-monitor/contenedor)
- 🐛 Motor de depuración: Windows Debug API (CreateProcess DEBUG_*, WaitForDebugEvent/ContinueDebugEvent)
- 🎯 Breakpoints: software INT3, hardware (DR0–DR3) y de memoria PAGE_GUARD
- 🧵 Símbolos y pilas: DbgHelp (StackWalk64, PDB, symbol server configurable)
- 🧠 Decompilador: Ghidra vía PyGhidra (JVM en proceso con JPype), con modo carve
- 📦 Huella de empacadores: Detect It Easy (DIE) + heurísticas + firmas formato PEiD
- 🐍 Artefactos y exploiting: pwntools (backend Python)
- 🔌 Capa MCP: agregador en Node.js + backends Python, JSON-RPC sobre stdio y control TCP
- 🧾 JSON: nlohmann/json; red: WinHTTP (proveedores de IA) + Winsock
- 🧱 Lenguaje/build: C++17 nativo, CMake + FetchContent, Ninja/MSVC (VS 2022)
- ⚖️ Licencia: GPL-3.0 (open source)
🔗 Repo: https://github.com/jaime64net/DebuggerJ-
 En línea


