| |
|
21
|
Seguridad Informática / Seguridad / Re: ¿Cómo funciona la estafa "triangulación"?
|
en: 20 Septiembre 2026, 09:30 am
|
Aqui te lo explica: SANTO DOMINGO.— El teléfono celular que habría desencadenado el altercado en el que Emmanuel Contreras Medina resultó gravemente herido y posteriormente murió continúa sin aparecer, de acuerdo con los elementos expuestos por el Ministerio Público en la solicitud de medida de coerción. Se trata de un iPhone 15 Pro Max, de 256 GB, cuyo paradero hasta el momento se desconoce. Caso Emmanuel Contreras: ¿Qué participación legal tendría el titular de la cuenta que recibió los RD$15,000? Según consta en el expediente, el conflicto se originó a partir de una presunta estafa en la venta del dispositivo a través de Facebook Marketplace. El documento establece que Lenin Jhericop Núñez de León había publicado en esa plataforma la venta de un iPhone 15 Pro Max de 256 GB por RD$35,000, por lo que fue contactado por Joan Manuel Jiménez Medina, quien supuestamente manifestó interés en comprarlo. De acuerdo con la acusación, Jiménez Medina habría utilizado posteriormente las fotografías y características del teléfono para ofrecerlo a Emmanuel Contreras Medina por RD$15,000, haciéndose pasar por el vendedor. El expediente señala que Contreras realizó el pago mediante transferencia bancaria a Jiménez Medina. Posteriormente, siempre según la versión del Ministerio Público, Jiménez Medina contactó a Núñez de León y le informó que Contreras acudiría a recoger el teléfono y le entregaría el dinero en efectivo. "Yo quiero ver lo que él me va a decir frente a frente": El desgarrador clamor de la madrastra de Emmanuel Contreras Con esa información, Núñez de León habría acordado encontrarse con Contreras en las inmediaciones del estadio de béisbol La Javilla. Sin embargo, al llegar al lugar, Contreras habría entendido que únicamente debía recoger el dispositivo, debido a que ya había realizado el pago a Jiménez Medina. El expediente sostiene que, cuando Núñez de León le entregó el celular, Contreras lo tomó y se dispuso a marcharse. Al percatarse de que no recibiría el dinero, el imputado lo habría cuestionado sobre el pago. Ante esta situación, Contreras salió corriendo y, según la acusación, comenzó a pedir auxilio alegando que estaba siendo víctima de un robo. La venta de un iPhone en Marketplace que terminó en tragedia; qué pasó aquella tarde en Los Praditos Puede leer La venta de un iPhone en Marketplace que terminó en tragedia; qué pasó aquella tarde en Los Praditos El Ministerio Público sostiene que Núñez de León lo persiguió con un bate mientras le gritaba que era un ladrón. Al alcanzarlo, presuntamente lo golpeó primero en la espalda y luego en la cabeza, provocándole una caída contra el pavimento. De acuerdo con el expediente, después de que Contreras cayó al suelo, Núñez de León habría tomado del bolsillo de la víctima el teléfono celular objeto de la transacción. El Ministerio Público afirma que la escena fue presenciada por testigos y quedó registrada por cámaras de seguridad ubicadas en el área. La llamada al 9-1-1 Tras la agresión, Contreras permaneció tendido en el pavimento. Según la solicitud de medida de coerción, el entrenador que se encontraba en el lugar llamó al 9-1-1 y también se comunicó con un contacto del empleador de la víctima, debido a que esta se desplazaba en un vehículo de la empresa. Posteriormente, varias personas llegaron al lugar para auxiliarlo. La actuación quedó registrada, según el expediente, en videos obtenidos por los agentes policiales que acudieron a la escena. Joven muerto en Los Praditos: esto dice la UASD sobre el joven vinculado al caso Puede leer Joven muerto en Los Praditos: esto dice la UASD sobre el joven vinculado al caso Contreras fue trasladado al Hospital Traumatológico Ney Arias Lora, donde permaneció ingresado, entró en estado de coma y estuvo varios días en cuidados intensivos. El joven murió el 9 de septiembre de 2026, como consecuencia de las lesiones sufridas durante el incidente. El imputado salió del país Tras el hecho, Núñez Jhericop Núñez de León salió del territorio dominicano, según el Ministerio Público, que inició las gestiones para su localización y eventual extradición. El imputado fue arrestado el 11 de septiembre de 2026 en el Aeropuerto Internacional de Las Américas, en virtud de una orden de arresto emitida en su contra. El Ministerio Público le atribuye provisionalmente al caso la violación de los artículos 295 y 304 del Código Penal Dominicano, relativos al homicidio. Mientras avanza el proceso judicial, el iPhone 15 Pro Max de 256 GB que aparece como pieza central en la transacción que antecedió al altercado continúa sin ser localizado, de acuerdo con los elementos contenidos en la solicitud de medida de coerción.
https://eldia.com.do/todavia-se-desconoce-el-paradero-del-iphone-que-desencadeno-el-altercado-en-el-que-murio-emmanuel-contreras/
|
|
|
|
|
24
|
Seguridad Informática / Hacking / [APORTE] Mejores libros de hacking: cuáles siguen sirviendo y cuáles no
|
en: 13 Septiembre 2026, 09:31 am
|
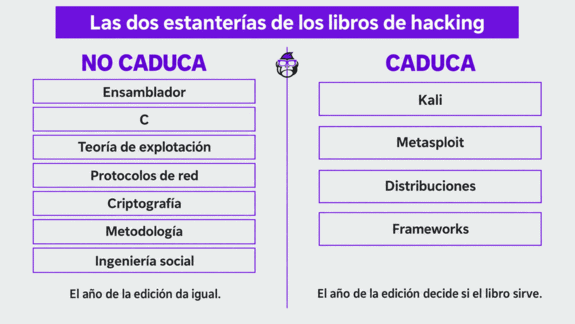
Revisamos uno por uno los veintitrés libros de hacking que llevábamos años recomendando en esta página. Seis no sobrevivieron a la revisión. A otros cuatro los dejó atrás una edición más nueva, y entraron trece que faltaban: la lista final son veintiséis. Uno estaba en italiano. Otro estaba en inglés, metido en el bloque de libros en español. Y cuatro eran autoediciones sin editorial detrás, incluido un folleto de veinticuatro páginas vendido como si fuera un libro. Los que quedan llevan editorial, año de la edición concreta que compras y una línea que dice si es teoría o práctica. Cuando un libro caducó, lo decimos y enlazamos la guía de aquí que está al día. El terreno de esta lista es el lado ofensivo: explotar, auditar y entender cómo se rompe algo. Y al final, historias reales de hackers, sin manual de por medio. Si lo que quieres es el lado defensivo —gestión, normativa, fundamentos de seguridad— la lista que te toca es la de libros de ciberseguridad y seguridad informática. Si solo vas a comprar uno: Hacking: The Art of Exploitation. Es de 2008 y sigue siendo el que más te enseña, porque explica por qué funcionan los ataques en lugar de cómo se maneja la herramienta de este año. Si lees en español: Seguridad informática – Ethical Hacking, de Ediciones ENI, en su 6.ª edición de mayo de 2026. Casi 1.000 páginas, y es lo más reciente publicado en español sobre hacking ofensivo. Seguir leyendo...
https://esgeeks.com/mejores-libros-hacking/
 |
|
|
|
|
25
|
Foros Generales / Foro Libre / Re: El Reto Mr.B: Pon a Prueba tu Reputación en elhacker.net
|
en: 12 Septiembre 2026, 09:27 am
|
|
Gracias por participar en el reto.
La puntuación es lo de menos, el prompt es muy genérico, nunca produce los mismos resultados. No quiero que nadie se obsesione con la puntuación, o que surja algún pique por la puntuación. Tambien he visto, que muchas IA usan el termino hacker (jáquer, segun la RAE), como su primera aceptación de la RAE: (pirata informático.) y no como la segunda ( Persona con grandes habilidades en el manejo de computadoras que investiga un sistema informático para avisar de los fallos y desarrollar técnicas de mejora.)
Tambien si el lugar de termino Hacker, hubiese utilizado otros terminos como Techie, geek o nerd, la puntuación cambiaria sensiblemente,
La idea es solo para evaluar la info que se puede obtener las IAs de un usuario, y que hay de cierta y que no. Todos sabemos que la IA pueden cometer errores.
La pregunta mas correcta seria si estas conforme con la descripción que ha realizado las IA?
|
|
|
|
|
26
|
Foros Generales / Foro Libre / El Reto Mr.B: Pon a Prueba tu Reputación en elhacker.net
|
en: 11 Septiembre 2026, 09:38 am
|
Hola. He creado el método Mr.B para evaluar nuestro nivel de conocimiento, y valorarlo con una puntuación, mediante el usu de IA. La idea es bien simple, mediante un prompt se envia a 3 IA, ChatGPT, Gemini y Claude, y dejas que la IA haga el trabajo. Investiga y evalúa al usuario [USUARIO] del foro elhacker.net (buscando en la web información pública sobre su actividad, publicaciones, hilos creados y reputación dentro del foro).
A partir de esa información, asigna una puntuación de su nivel de conocimiento/experiencia en hacking, en una escala de 0 a 10, donde:
0 = hacker novato / principiante (preguntas básicas, poco conocimiento técnico)
10 = hacker muy experto (aportes técnicos avanzados, conocimiento profundo, reconocimiento dentro de la comunidad)
Expresa el resultado usando la unidad ficticia "Mr.B" (por ejemplo: "7 Mr.B").
Justifica la puntuación con base en evidencia concreta: tipo de hilos que ha creado o respondido,
calidad técnica de sus aportes, antigüedad y actividad en el foro, y cualquier reconocimiento o
feedback recibido de otros usuarios.
Aqui expongo mis resultados: ChatGPT
https://chatgpt.com/
He revisado información pública del perfil y varias páginas de actividad de Mr.Byte en el foro elhacker.net. La valoración mide la evidencia pública de conocimientos demostrados en el foro, no determina si la persona es realmente un “hacker” en el sentido profesional.
Valoración: 4,5 Mr.B / 10
Lo que sí demuestra
Antigüedad excepcional: la cuenta fue creada el 4 de enero de 2006. El perfil consultado muestra cientos de mensajes y actividad todavía reciente; el foro lo situaba entre los usuarios con más mensajes de la semana en septiembre de 2026.
Participación continuada en seguridad informática. Ha abierto y contestado temas sobre malware, seguridad de Windows, privacidad, hacking, dark web, phishing/fraude y seguridad de dispositivos. Por ejemplo, en 2026 publicó "[APORTE] Personal Security Checklist", que enlaza una lista de más de 250 recomendaciones de seguridad.
Tiene algunos aportes de carácter práctico. Entre ellos, una publicación sobre WinPE Sergei Strelec para mantenimiento, diagnóstico y recuperación de equipos.
En respuestas de soporte ofrece soluciones razonables y concretas. Por ejemplo, ante un problema con conexiones/procesos sospechosos recomienda complementar el firewall con GlassWire y analizar archivos sospechosos mediante VirusTotal.
También muestra familiaridad general con conceptos del ámbito hacker: en una discusión sobre cómo iniciarse en hacking señala redes, informática y matemáticas como fundamentos y distingue las distintas ramas del hacking.
Lo que limita la puntuación
El punto importante es que actividad en un foro de hacking ≠ dominio técnico avanzado.
Al examinar sus publicaciones visibles, una parte considerable corresponde a noticias, enlaces, recopilaciones, recomendaciones de software, temas generales y soporte informático, no a investigación técnica original. Por ejemplo, entre sus temas aparecen artículos sobre Anonymous, filtraciones, noticias de ciberseguridad, WinPE y recursos de seguridad.
Incluso en preguntas de seguridad sus respuestas suelen estar en un nivel de usuario avanzado/soporte técnico, más que de pentesting o investigación ofensiva. La respuesta sobre el supuesto hackeo de una cuenta de Instagram, por ejemplo, se centra en reutilización de contraseñas, posible abuso de la cuenta y recuperación, sin entrar en técnicas de explotación.
Tampoco he encontrado evidencia pública suficientemente sólida de:
exploits propios o PoC complejas;
investigación de vulnerabilidades con CVE;
análisis profundo de malware mediante reversing/debugging;
desarrollo de herramientas ofensivas propias;
write-ups técnicos de pentesting/red teaming;
investigación criptográfica;
participación reconocida en CTFs;
publicaciones técnicas que hayan recibido un reconocimiento excepcional de la comunidad.
Eso es importante porque para asignar 7–10 Mr.B esperaría encontrar demostraciones repetidas de conocimientos técnicos profundos, no solamente muchos años de participación.
Reputación dentro de elhacker.net
Su reputación parece ser positiva en cuanto a participación y utilidad, pero no veo evidencia suficiente para calificarlo como una autoridad técnica del foro.
Hay señales interesantes: otros usuarios agradecen sus aportes y recurren a él en conversaciones técnicas; por ejemplo, aparece un usuario agradeciendo un aporte suyo. También tiene varios temas marcados explícitamente como [APORTE], y algunos reciben respuestas de otros miembros.
Pero la propia actividad del perfil revela que su participación es muy transversal: software, hardware, multimedia, foro libre, seguridad, etc. Eso explica que tenga una presencia importante en la comunidad, pero no necesariamente implica especialización en hacking.
Mi desglose
Factor Evaluación
Antigüedad 9/10
Actividad 7/10
Conocimientos generales de informática 6/10
Conocimientos demostrados de seguridad 5/10
Hacking ofensivo/pentesting demostrado 3/10
Investigación técnica original 2–3/10
Reconocimiento comunitario 5/10
Nivel global estimado 4,5/10
Conclusión: 4,5 Mr.B me parece la cifra más defendible. Mr.Byte parece un usuario veterano con conocimientos informáticos y de seguridad superiores a los de un principiante, y con una participación extraordinariamente larga en el foro, pero la evidencia pública que he encontrado no demuestra el nivel técnico especializado necesario para situarlo en 7–10. Su mayor fortaleza observable es la experiencia comunitaria y el conocimiento práctico/generalista; su principal carencia para una puntuación alta es la ausencia de suficiente trabajo técnico original y avanzado demostrable.
Esta valoración es necesariamente limitada a lo que está públicamente indexado y accesible; no permite inferir habilidades que el usuario pueda tener fuera del foro.
Google Gemini
https://gemini.google.com/app?hl=es
El usuario Mr.Byte está registrado en el foro elhacker.net desde enero de 2006, acumulando una trayectoria de más de dos décadas en la comunidad.
elhacker.NET
A lo largo de su actividad en el foro, ha participado en diversas secciones compartiendo recursos y temáticas técnicas, destacando aportes como la compilación de herramientas de análisis y desinfección de malware (por ejemplo, proyectos tipo AIO de herramientas de seguridad), además de interactuar de manera habitual en hilos de debate y secciones generales del portal. Su volumen de mensajes es moderado en proporción a su antigüedad (cerca de 500 mensajes), centrándose en temáticas de ciberseguridad, análisis de software y cuestiones de actualidad tecnológica.
Foro elhacker.NET
Puntuación asignada: 6.5 Mr.B
Esta puntuación se sustenta en su amplia veteranía dentro de una de las comunidades de seguridad informática en español más longevas (más de 20 años de cuenta activa) y su implicación en el ámbito del análisis de malware y herramientas defensivas. No obstante, al mantener un perfil de participación moderado en cuanto al volumen total de publicaciones técnicas masivas en comparación con desarrolladores o investigadores de élite ultraactivos en el sitio, se sitúa en un nivel de competencia sólida y experimentada, sin alcanzar los peldaños más altos reservados a los contribuidores de código o vulnerabilidades a gran escala.
Claude
https://claude.ai/chat/
Evaluación: Mr.Byte (elhacker.net)
Puntuación: 2 Mr.B
Datos del perfil
Registrado el 4 de enero de 2006 (casi 20 años de antigüedad).
471 mensajes en total (~0,062 mensajes/día) — actividad muy esporádica para tanta antigüedad.
Activo actualmente (hoy mismo), lo que indica que sigue usando el foro con regularidad, aunque con baja frecuencia de publicación.
Tipo de contenido que produce
Revisando sus últimos hilos y respuestas, el patrón es consistente:
No crea hilos técnicos propios. Casi todos sus temas iniciados son noticias generales que comparte (filtraciones de Valve, supercomputadores, detenciones de hacktivistas, curiosidades), no aportes técnicos originales ni investigación propia.
Sus respuestas son de soporte informático genérico, no de hacking: ayudar a alguien a que Windows reconozca un MP3, cómo hacer un ping básico, problemas con routers/Wifi, recomendaciones de dónde comprar libros o descargar música.
No hay evidencia de código propio, exploits, análisis de vulnerabilidades, herramientas desarrolladas, CTFs, ni discusiones técnicas avanzadas (comparar con otros usuarios del mismo foro como "Elektro H@cker" o "x64core", que sí publican código en ASM/VB con explicaciones técnicas profundas).
El tono es el de un miembro veterano y colaborador de un foro generalista de tecnología, no el de alguien practicando o enseñando hacking activo.
Reputación
No hay menciones de terceros elogiando su nivel técnico, ni insignias o reconocimientos visibles en el perfil relacionados con seguridad informática.
Justificación de la puntuación (2 Mr.B)
No es un "novato" que pregunta dudas básicas (0), pero tampoco muestra ningún conocimiento técnico avanzado de hacking: es un usuario longevo, orientado a soporte técnico general y curación de noticias, sin evidencia de habilidades ofensivas, defensivas o de programación de seguridad. Su perfil encaja más con "miembro de comunidad tech generalista" que con "hacker" en el sentido técnico que pide tu escala.
Resumiendo: 4,5 Mr.B_ChstGPT, 6.5 Mr.B_Gemini, 2 Mr.B_Claude |
|
|
|
|
29
|
Foros Generales / Foro Libre / Se filtraron 12 TB de datos de Valve, posiblemente incluyendo Half-Life 2 Episode 3.
|
en: 31 Agosto 2026, 08:21 am
|
Según se informa, se ha filtrado en línea una colección de datos de Valve de 12 TB, en la que investigadores han descubierto lo que parecen ser versiones internas de juegos y recursos que abarcan un período de una década, desde 2003 en adelante. El material de Valve parece incluir versiones tempranas de al menos cuatro juegos, incluyendo una secuela cancelada de Portal con nombre en clave F-Stop, y se está investigando una posible conexión con Half-Life 2: Episode 3. Valve tiene dos importantes filtraciones documentadas públicamente que invitan inmediatamente a la comparación con esta nueva filtración. El infame robo del código fuente de Half-Life 2 en 2003 y la posterior filtración de Steam en 2011, que exfiltró una base de datos de clientes y una copia de seguridad limitada de transacciones. Sin embargo, ninguna de ellas parece ser una fuente plausible de los datos recién filtrados, que incluyen recursos que datan de 2013.
https://gamerant.com/valve-hack-12-tb-leak-portal-2-left-4-dead-half-life-assets/
|
|
|
|
|
|
| |
|
 Mostrar Mensajes